Golpe do Pix atinge 90 lojas virtuais e desvia pagamentos sem que lojistas recebam
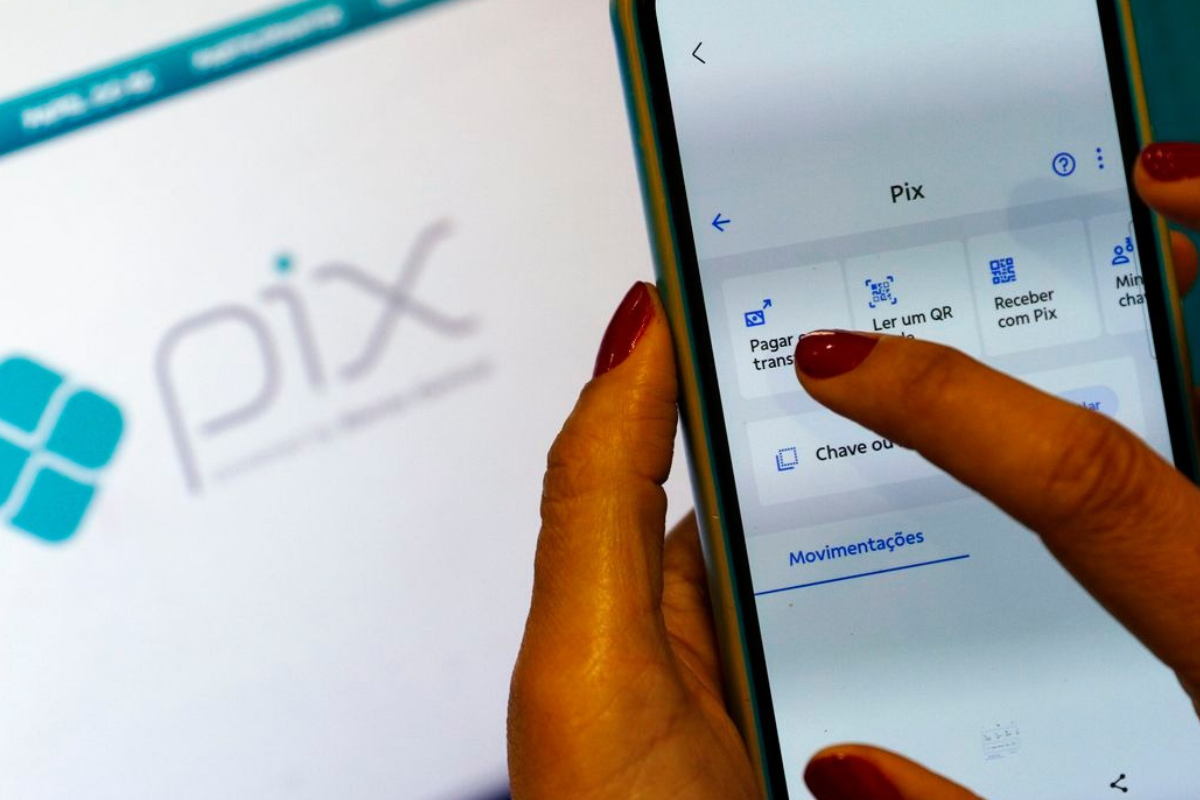
Um golpe que troca o código do Pix no momento da compra pela internet já atingiu pelo menos 90 lojas virtuais de pequeno e médio porte no Brasil. A fraude, identificada em investigação da empresa de cibersegurança Kaspersky, faz com que o valor pago pelo cliente seja enviado a contas de criminosos, sem que o comerciante receba nada.
O esquema consiste em substituir o código Pix gerado originalmente no checkout por outro, fraudulento, que direciona o dinheiro diretamente para os golpistas. A fraude explora brechas em sites de comércio eletrônico e já foi registrada em segmentos como autopeças, óticas, vestuário e moda, além de plataformas de arrecadação virtual conhecidas como vaquinhas.
Um ponto em comum entre as lojas vitimadas é o uso da Magento, plataforma de comércio eletrônico de código aberto. Segundo especialistas, a ausência de manutenção e de atualizações de segurança permite que invasores explorem falhas e assumam o controle das páginas de compra.
O golpe é descrito como silencioso porque, para o lojista, o pedido aparece apenas como abandonado ou pendente no sistema oficial. Na maior parte dos casos, o consumidor só descobre a fraude quando procura a loja para reclamar de atraso na entrega ou de problemas no envio.
Nesse intervalo, os criminosos pulverizam os valores em diversas contas de laranjas, o que dificulta a recuperação do dinheiro pelo Mecanismo Especial de Devolução (MED), do Banco Central — inclusive na versão MED 2.0, que permite rastrear e bloquear valores repassados a outras contas.
Quem identificar o golpe deve procurar imediatamente o banco ou a instituição de pagamento para informar a fraude e pedir o acionamento do MED. Também é recomendável registrar boletim de ocorrência e reunir comprovantes da transação, como nota fiscal, comprovante do pedido e e-mails.
Ao acionar o mecanismo, o banco que recebeu o dinheiro faz o bloqueio imediato do valor. As instituições financeiras envolvidas têm até sete dias para avaliar a situação. A devolução só ocorre se a fraude for confirmada e se houver saldo nas contas dos golpistas.
O cliente pode ainda recorrer ao Procon, ao Sedecon ou à Justiça. Pelo Código de Defesa do Consumidor, os fornecedores respondem pelos danos causados na prestação de serviços, mas, na prática, o consumidor precisa comprovar a falha que resultou no prejuízo financeiro.
Principais informações
- Pelo menos 90 lojas virtuais de pequeno e médio porte no Brasil foram atingidas pelo golpe, segundo investigação da Kaspersky.
- O esquema troca o código Pix gerado no checkout por um fraudulento, que envia o dinheiro a criminosos sem que o lojista receba.
- As vítimas incluem lojas de autopeças, óticas, vestuário e moda, além de plataformas de vaquinhas, com o uso da Magento como ponto em comum.
- O lojista vê a compra como abandonada ou pendente, e o consumidor costuma perceber a fraude apenas ao cobrar a entrega.
- A vítima deve acionar o MED junto ao banco, registrar boletim de ocorrência, guardar comprovantes e pode recorrer ao Procon, ao Sedecon ou à Justiça.